Una falla en los controladores de frío dejó al descubierto la fragilidad digital de las cadenas de supermercado
Un ataque informático en Francia contra equipos de refrigeración Danfoss expuso miles de interfaces accesibles desde internet, versiones sin actualizar y vulnerabilidades conocidas. Especialistas detallan cómo se ejecutó el operativo y qué medidas podían haberlo evitado.
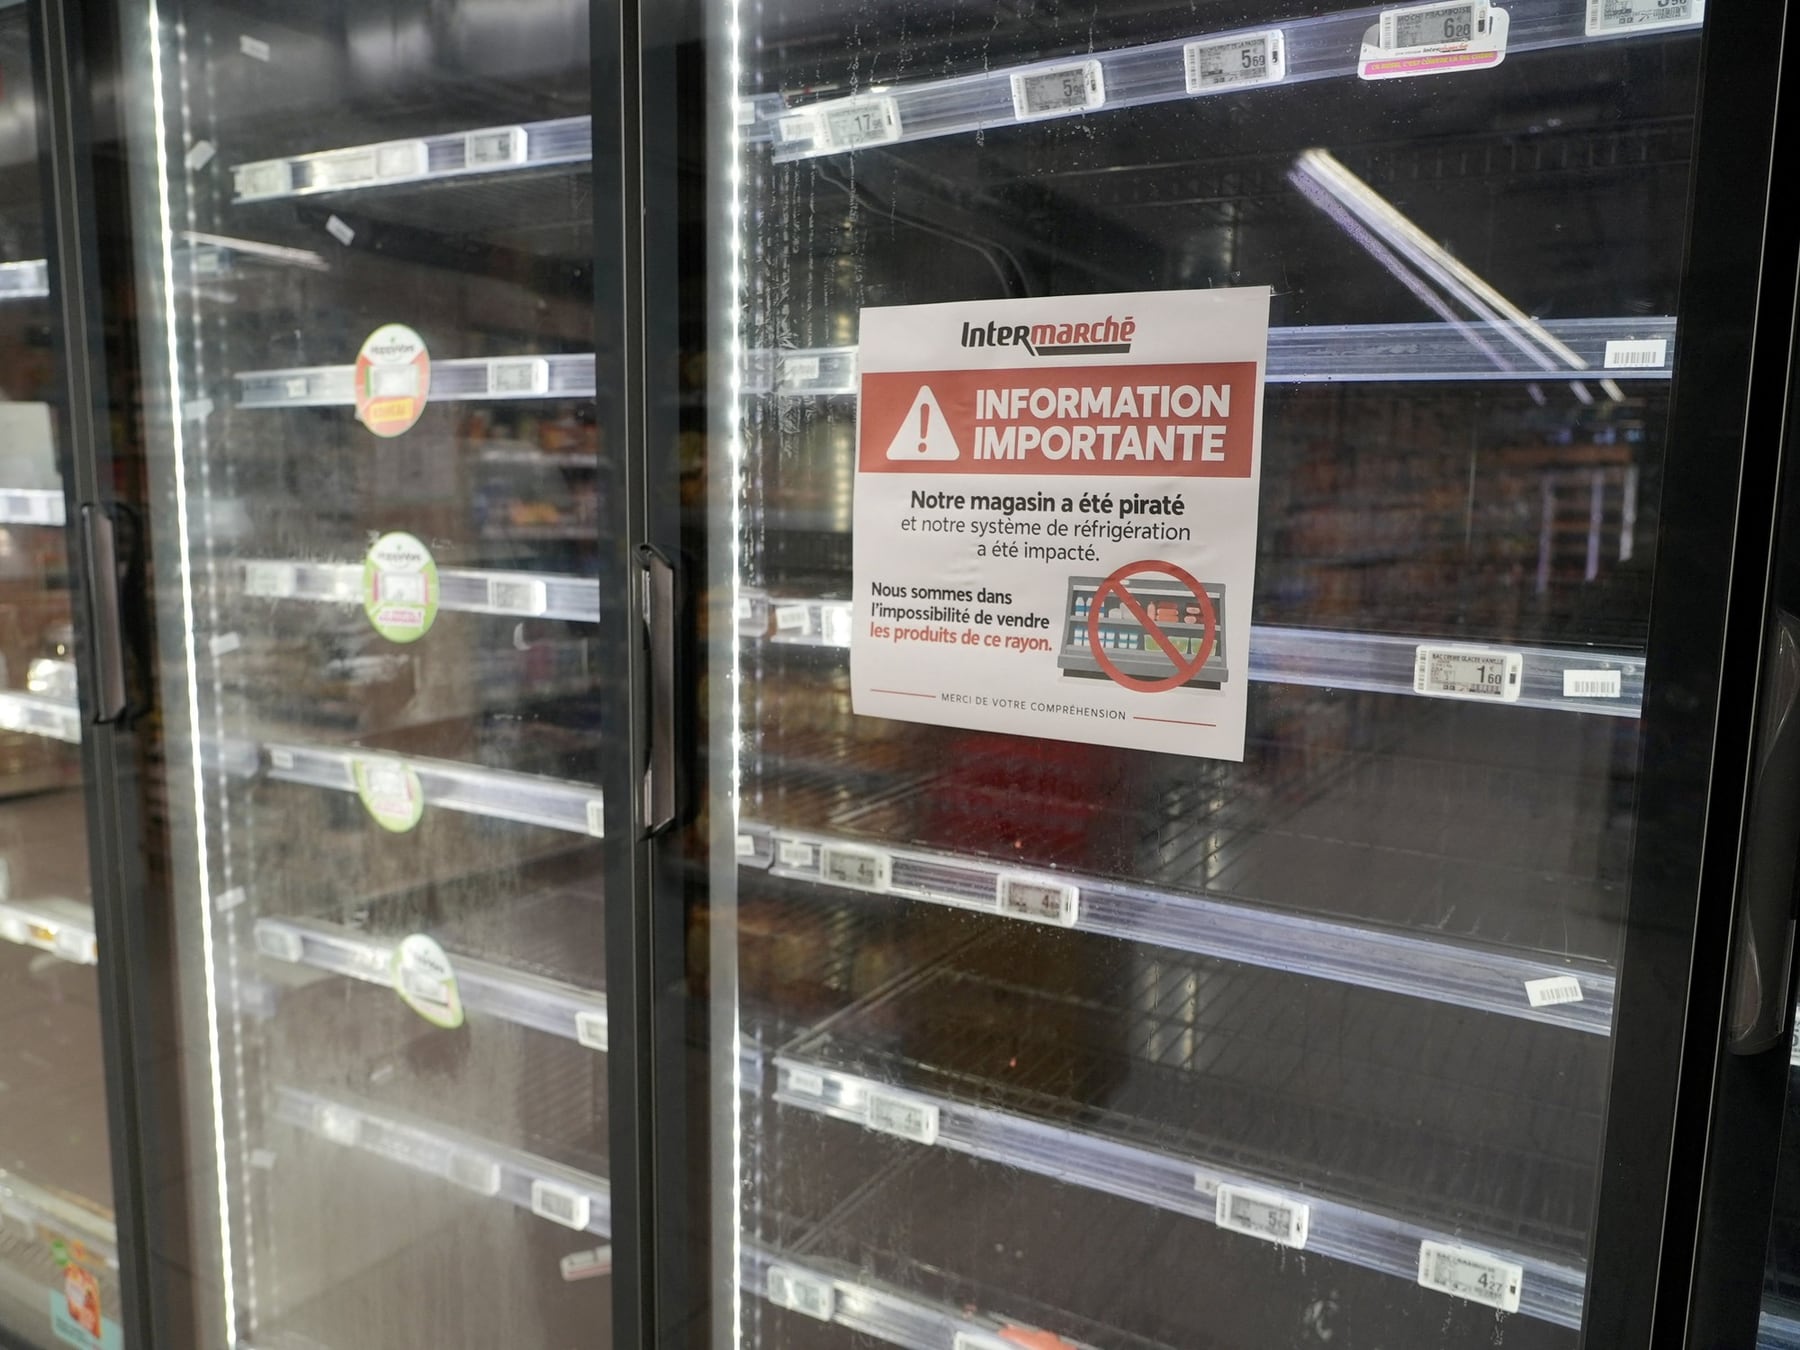
Las heladeras y cámaras frigoríficas de los supermercados modernos dejaron hace años de ser simples electrodomésticos. En su interior llevan pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central, de manera que una cadena con decenas de locales puede detectar fallas y ajustar parámetros sin enviar técnicos a cada sucursal. Esa misma comodidad operativa fue la puerta de entrada del ataque que golpeó a al menos 350 supermercados franceses y terminó con mercadería arruinada y focos de incendio en varias tiendas.
Danfoss, el fabricante danés en el centro de la escena
Los controladores comprometidos pertenecen a Danfoss, compañía danesa especializada en refrigeración comercial e automatización industrial. La empresa reconoció que varios de los equipos afectados utilizaban versiones antiguas de su firmware, algunas ya sin soporte oficial ni parches disponibles. Un relevamiento realizado con la herramienta de búsqueda Shodan arrojó que unas 4.500 interfaces de Danfoss eran visibles desde internet al momento del incidente, aunque la compañía aclaró que no todas presentaban fallas explotables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Cómo se ejecutó el ataque en tres pasos
- Los atacantes localizaron en internet controladores Danfoss expuestos y con firmware desactualizado, incluidos equipos modelo AK-SM 800A con vulnerabilidades documentadas por el equipo Team82 de la firma Claroty, que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para esos fallos, pero varios sistemas quedaron sin aplicar el parche correspondiente.
- Una vez dentro del controlador, los intrusos modificaron parámetros del sistema de refrigeración: alteraron temperaturas objetivo, desconfiguraron ciclos de descongelamiento y desactivaron alarmas, llevando las cámaras a temperaturas cercanas a los 50 grados de forma sostenida.
- Con el sistema fuera de control, la mercadería fresca y congelada resultó dañada y se reportaron focos de incendio en varias tiendas. Las autoridades francesas todavía no confirmaron de manera oficial que las vulnerabilidades documentadas por Team82 hayan sido el vector exacto de intrusión, aunque es la hipótesis más firme sobre la mesa.
El caso dejó al descubierto una práctica habitual en el sector: la instalación de sistemas de refrigeración industrial con conectividad remota pero sin una política sostenida de actualización de software ni de segmentación de redes. Los especialistas recomiendan, como mínimo, mantener el firmware al día, colocar los controladores detrás de un firewall o una red privada virtual, cambiar las contraseñas por defecto y monitorear logs de acceso. Para una cadena con cientos de locales, el costo de aplicar estas medidas es sensiblemente menor que el valor de la mercadería perdida en un solo incidente.